

Un ciberataque permitió ejecutar operaciones fraudulentas en el grupo bancario francés Crédit Mutuel Arkéa, entidad con más de 5,8 millones de socios y clientes. El banco confirmó el incidente este 4 de noviembre. El investigador de blockchain ZachXBT estima que se sustrajeron más de 133 millones de dólares, unos 118 millones de euros. La entidad, sin embargo, aseguró a Reuters que sus pérdidas serían inferiores y todavía no ha comunicado una cifra definitiva.
El caso salió a la luz el 2 de noviembre, cuando ZachXBT alertó de movimientos sospechosos vinculados a una entidad europea cuya identidad no había revelado. El investigador amplió sus estimaciones en los días siguientes hasta señalar a Crédit Mutuel Arkéa el 4 de noviembre. En una aclaración oficial posterior, el grupo explicó que los atacantes accedieron a través de la plataforma de uno de sus proveedores, sin pasar por Fortuneo, su banco digital. Desde una cuenta propia de Arkéa ejecutaron transferencias hacia otras entidades bancarias, que luego pudieron facilitar la conversión del dinero a criptomonedas.
El rastro del dinero y los límites de la recuperación
Parte del recorrido de los fondos puede seguirse, aunque el alcance completo del ataque aún no se conoce. En un primer momento, ZachXBT identificó retiradas superiores a 106 millones de dólares y después localizó otros 27 millones. La investigación de Bitquery aporta una segunda perspectiva: sus analistas rastrearon movimientos por 108,8 millones de dólares en USDC, distribuidos entre 15 direcciones de criptomonedas durante unas 21 horas. La propia firma reconoció que no pudo identificar al titular de las cuentas ni verificar el importe total denunciado.
El seguimiento también muestra una dificultad añadida: rastrear los fondos no significa necesariamente poder recuperarlos. Según Bitquery, las retiradas se realizaron desde cuentas de Kraken, Crypto.com y OKX en USDC, una criptomoneda diseñada para mantener su valor próximo al dólar. Buena parte acabó convertida en ether, un activo que no puede ser bloqueado directamente por una entidad emisora. Hubo medidas de contención: Tether congeló aproximadamente 1,14 millones de dólares en USDT y Crypto.com confirmó a CoinDesk que había impedido nuevos movimientos de fondos relacionados con el incidente. Por ahora se desconoce cuánto dinero podrá recuperarse.
Qué pasa con las cuentas de los clientes
Según Crédit Mutuel Arkéa, los fondos de sus clientes permanecen protegidos porque los atacantes utilizaron una cuenta del propio grupo y no las de los usuarios. Las consecuencias operativas reconocidas se limitaron a retrasos en determinadas transferencias, y la entidad asegura que prácticamente todas las operaciones habían recuperado su funcionamiento durante la mañana del 4 de noviembre.
El banco también advirtió de posibles intentos de phishing, una práctica mediante la que los delincuentes buscan obtener información confidencial haciéndose pasar por entidades de confianza. En este tipo de casos, la recomendación general es desconfiar de mensajes que soliciten datos personales o credenciales y verificar siempre por canales oficiales antes de responder.
Un incidente en una semana de alertas en Europa
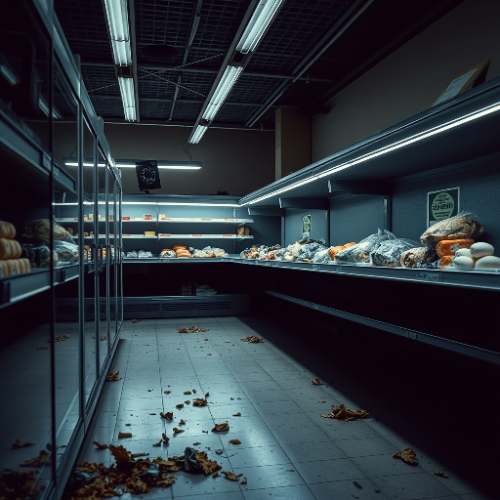
El episodio ocurre en una semana en la que otras empresas europeas también sufrieron ataques informáticos. Varios supermercados de Bélgica, Suecia e Irlanda vieron alterados sus sistemas de refrigeración, lo que obligó a retirar alimentos de la venta. Son incidentes distintos, sin una relación demostrada con el caso del banco francés, pero reflejan hasta qué punto las operaciones cotidianas dependen de la tecnología.
En el sector financiero, la Unión Europea aplica desde enero de 2025 el reglamento DORA, que establece obligaciones para gestionar los riesgos tecnológicos, incluidos los relacionados con proveedores externos, y reforzar la capacidad de las entidades para responder ante incidentes digitales. El caso de Arkéa pone el foco en ese punto: el acceso se produjo a través de la plataforma de un tercero, no de la banca digital del grupo.
La dimensión del incidente también ilustra un cambio en la forma de investigar estos delitos. La identificación pública del banco no provino de una comunicación inicial de la entidad, sino del rastreo de movimientos en la cadena de bloques realizado por un investigador independiente, cuyas estimaciones fueron corregidas al alza entre el 2 y el 4 de noviembre. A eso se sumó el análisis de una firma especializada, Bitquery, que aportó un conteo propio de las operaciones sin poder confirmar el monto total.
Queda pendiente la cifra definitiva de las pérdidas, que el banco aún no ha comunicado, y el resultado de las investigaciones sobre el destino de los fondos. También resta saber si la entidad detallará el papel del proveedor externo cuyo sistema habría servido de puerta de entrada.
Comentarios
Comparte tu opinión de manera respetuosa.
Inicia sesión para dejar un comentario.